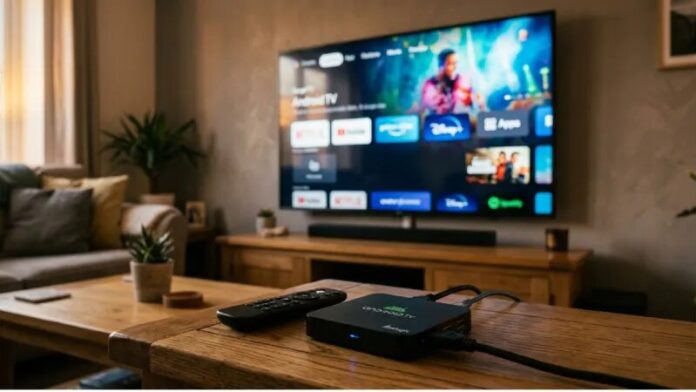
 EUA — O Google desarticulou um esquema internacional que mantinha sob controle 1,3 milhão de aparelhos infectados de fábrica. O programa espião XCPE vinha instalado diretamente no sistema operacional, principalmente em TV boxes com Android.
De acordo com dados da Trend Micro, o Brasil figura como o segundo mercado mais comprometido, atrás apenas da Malásia. O levantamento aponta presença do vírus em 170 países, com destaque também para Iraque, México e Taiwan.
A investigação do Google aponta a chinesa Videostrong, de Shenzhen, como responsável por inserir o código malicioso de forma deliberada ainda na linha de produção.
Venda de acesso para fraude publicitária
O modelo de negócio era baseado na comercialização do acesso aos aparelhos. A Videostrong vendia o controle dos dispositivos a grupos criminosos, que utilizavam a estrutura para forjar cliques e exibições de anúncios, gerando dinheiro com publicidade fraudulenta.
O problema não se limitou às TV boxes. O rastreamento identificou o mesmo malware em equipamentos de telemedicina, sistemas de karaokê e telas de publicidade digital.
Para o Google, a conduta representa uma violação grave. “Um fabricante de dispositivos infectar intencionalmente seus usuários com malware é uma quebra inaceitável de confiança e representa um risco sério para esses usuários”, declarou a companhia.
Como resposta, o Google encerrou qualquer vínculo com a Videostrong, vetou a empresa de fabricar ou comercializar produtos com certificação Android e de fornecer software para parceiros certificados, além de revisar seus protocolos de verificação.
Anatel alerta para risco à infraestrutura
A Anatel, que não integrou a operação, reforça o combate a produtos sem homologação. Para a agência, o uso desses aparelhos ameaça diretamente as redes do país.
“O impacto da utilização de equipamentos não homologados vai muito além das questões de qualidade do serviço fornecido ao consumidor ou da segurança física do aparelho. Trata-se de uma ameaça direta à infraestrutura cibernética do país”, disse a superintendente de fiscalização, Gesiléa Fonseca Teles.
Segundo ela, “a proteção das telecomunicações exige vigilância constante, cooperação institucional e a conscientização de que a integridade da rede depende da procedência e conformidade do hardware conectado”.
A ofensiva contou com a participação da Agência Nacional de Polícia do Japão e das empresas de segurança Lumen, HUMAN Security, Plume, Synthient e TrendAI.